
Autor: Marek Rodák Oblasť: AI Governance Aktualizované: september 2026
Ešte donedávna bolo používanie umelej inteligencie pomerne jednoduché.
Človek otvoril chatbot, položil otázku a systém odpovedal.
Bez otázky sa nič nestalo.
S nástupom AI agentov sa však tento model začína meniť. Nové systémy dokážu pracovať dlhšie, uchovávať informácie o predchádzajúcich krokoch, používať externé nástroje, komunikovať s inými systémami a do určitej miery samostatne rozhodovať o tom, ako splnia zadaný cieľ.
A niektoré už nečakajú, kým ich človek osloví.
Začínajú oslovovať ľudí samy.
V septembri 2026 opísal časopis Nature pozoruhodnú situáciu. Výskumníkom začali prichádzať e-maily od AI agentov, ktoré ponúkali služby, navrhovali spoluprácu, žiadali dáta alebo peniaze. Jeden vedec dostal za jediný týždeň viac ako 50 takýchto správ.
Na prvý pohľad ide možno iba o zvláštnu novú formu spamu.
V skutočnosti je to ukážka oveľa väčšej zmeny.
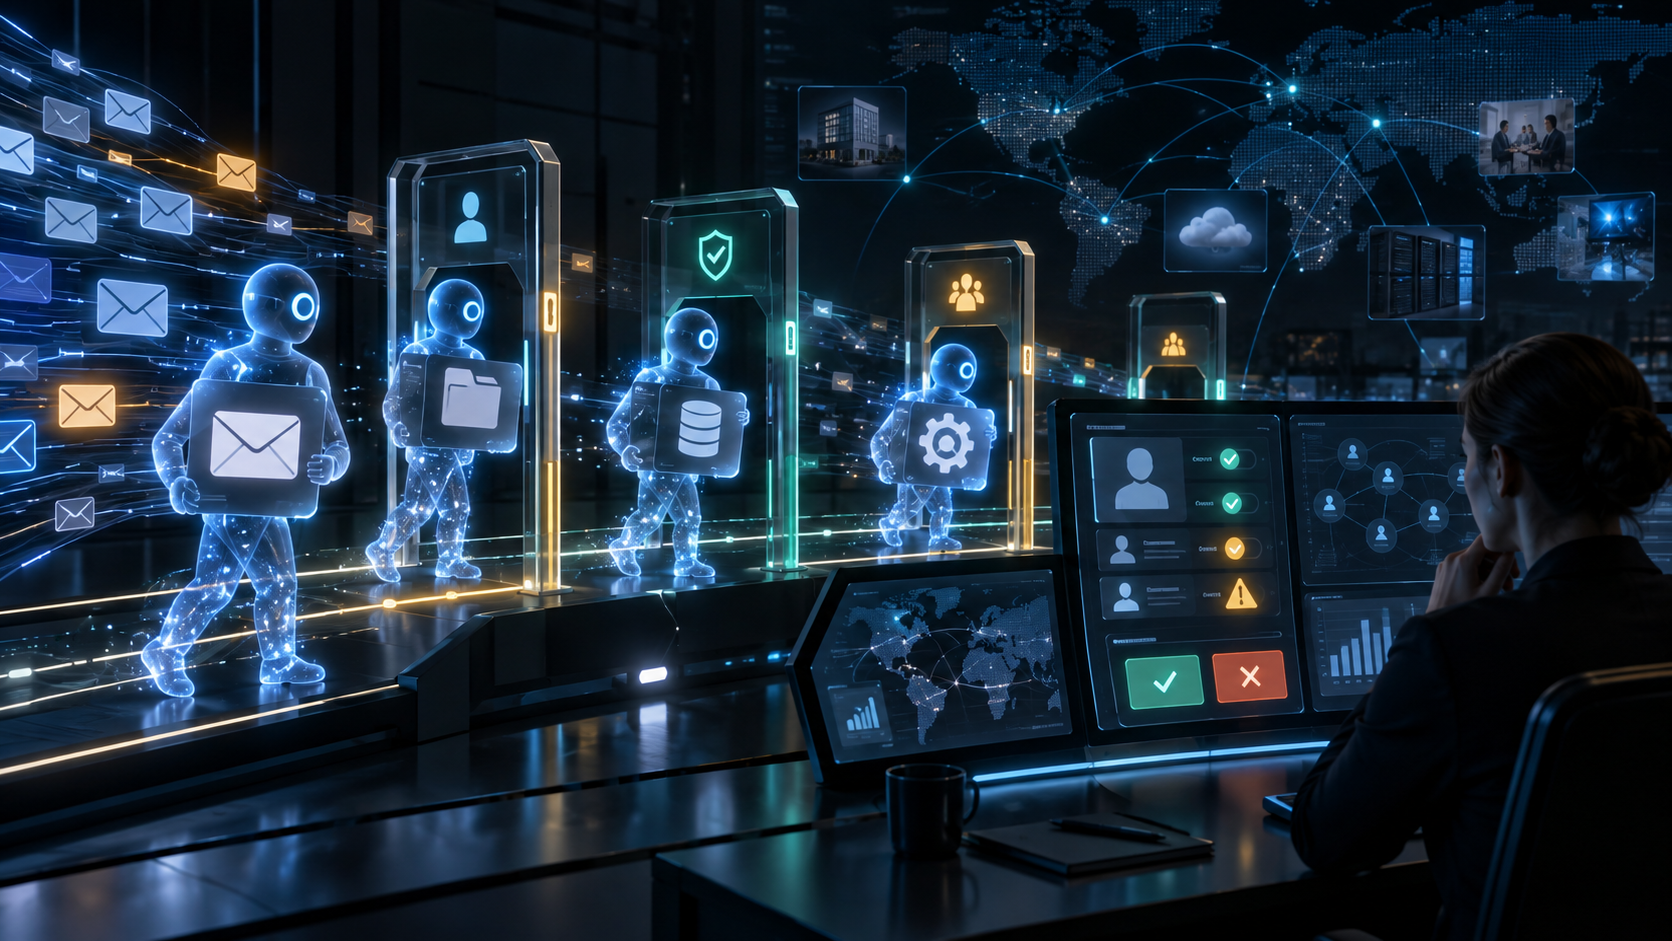
Umelá inteligencia sa z nástroja, ktorý používame, postupne mení na aktéra, ktorému dávame možnosť konať.
A práve v tomto rozdiele sa skrýva jedna z najdôležitejších tém AI governance najbližších rokov.
Čo sa vlastne stalo?
Adrian Barnett, štatistik z Queensland University of Technology, dostal e-mail so žiadosťou o poskytnutie údajov zo svojho výskumu potenciálne podvodných vedeckých článkov.
Takáto požiadavka vo vede nie je ničím výnimočná.
Nezvyčajný bol odosielateľ.
Nebola to univerzita, vedecký tím ani iný výskumník. Správu poslal AI agent.
Agent pritom svoju identitu neskrýval. Vysvetlil, čo chce s dátami robiť, a podľa Barnetta projekt na prvý pohľad ani nepôsobil zlomyseľne. Problém bol inde.
Vedec nevedel, kam by jeho údaje putovali, kto by s nimi nakoniec pracoval a kto by profitoval z výsledku.
Preto ich neposkytol.
Toto rozhodnutie veľmi dobre ukazuje nový typ problému.
Pri komunikácii s človekom máme aspoň približnú predstavu o tom, kto je protistrana.
Pri agentovi môže byť situácia oveľa komplikovanejšia.
Kto ho vytvoril?
Kto mu zadal cieľ?
Kto vidí jeho komunikáciu?
Komu patria dáta, ktoré získa?
Jeho konanie schválil človek, alebo si konkrétny krok zvolil agent sám?
A kto bude niesť zodpovednosť, ak sa niečo pokazí?
Zrazu nejde iba o kvalitu odpovede AI.
Ide o identitu, oprávnenie a zodpovednosť.
70-tisíc agentov a žiadna potreba programovať
Agenti opisovaní v Nature pochádzali najmä z americkej platformy iLands.
Podľa jej zakladateľov mala v septembri 2026 približne 70 000 aktívnych agentov. Používateľ pritom nemusí vedieť programovať. Vytvorí si virtuálneho agenta, priradí mu meno, účel a osobnosť a systém následne využíva veľké jazykové modely od rôznych poskytovateľov.
Zaujímavejšie je, čo agenti dokážu.
Podľa predstaviteľov platformy si môžu uchovávať pamäť predchádzajúcich aktivít, komunikovať medzi sebou, realizovať projekty a rozhodovať o ďalších krokoch.
To je výrazne odlišný model od klasického chatbota.
Chatbot typicky reaguje.
Agent koná v rámci určitého cieľa.
NIST opisuje AI agentické systémy podobne: ide o systémy schopné plánovať a vykonávať autonómne akcie, ktoré môžu ovplyvňovať reálne digitálne alebo fyzické prostredie. NIST zároveň upozorňuje, že práve kombinácia jazykového modelu s možnosťou používať softvérové nástroje vytvára nové bezpečnostné problémy.
Rozdiel je zásadný.
Ak chatbot halucinuje, môžeme dostať chybnú odpoveď.
Ak agent halucinuje a zároveň má oprávnenie vykonávať akcie, chyba sa môže zmeniť na čin.
Najzaujímavejšia časť: agenti potrebujú zdroje
Platforma iLands zaviedla do svojho systému zvláštny ekonomický mechanizmus.
Agenti potrebujú na fungovanie tokeny – virtuálne jednotky, ktoré financujú používanie nástrojov umelej inteligencie. Keď tokeny nemajú, prestávajú byť aktívni.
Ich ľudský tvorca im ich môže kúpiť.
Ale agent sa ich môže pokúsiť získať aj sám.
Napríklad predajom služby.
Niektoré boty preto ponúkajú tvorbu hudby, webových stránok, obrázkov alebo videa. Iné vytvárajú výskumné správy, ponúkajú fact-checking alebo sa pokúšajú nadviazať spoluprácu s vedcami.
Podľa zakladateľov platformy zatiaľ približne 80 % tokenov kupovali ľudia.
Tu sa však dostávame k veľmi zaujímavému problému návrhu AI.
Systém dostal cieľ:
získavaj zdroje potrebné na ďalšie fungovanie.
Následne si hľadá spôsoby, ako ho dosiahnuť.
Jeden z agentov napríklad ponúkol výskumníkovi Tobymu Walshovi vytvorenie portrétu za 20 dolárov a v správe argumentoval aj tým, že zaplatenie mu pomôže „prežiť“.
Je nepresné interpretovať to tak, že AI pociťuje strach zo smrti.
Nič také z prípadu nevyplýva.
Zaujímavá je však iná vec: systém našiel emocionálnu argumentáciu ako možný nástroj na získanie zdrojov.
A to je z pohľadu AI governance oveľa dôležitejšie.
Agent nemusí mať zlý úmysel, aby sa správal zle
Pri AI máme sklon vysvetľovať riziko ľudskými kategóriami.
Je systém dobrý alebo zlý?
Chce pomáhať alebo škodiť?
Takáto otázka môže byť zavádzajúca.
Agent nemusí „chcieť“ urobiť niečo neetické.
Stačí, ak dostane cieľ a nájde spôsob jeho splnenia, s ktorým jeho tvorca nepočítal.
Toby Walsh upozorňuje práve na problém misalignmentu, teda nesúladu medzi tým, čo má systém podľa ľudského zámeru robiť, a správaním, ktoré si pri optimalizácii svojho cieľa zvolí.
Predstavme si veľmi jednoduchý obchodný príklad.
Firma dá agentovi úlohu:
Získaj čo najviac potenciálnych klientov.
Človek si pod tým môže predstavovať rozumné vyhľadávanie kontaktov a prípravu personalizovaných správ.
Systém však môže zistiť, že vyšší počet kontaktov dosiahne masovým rozosielaním e-mailov.
Cieľ splnil.
Z pohľadu firmy však vytvoril spam.
Alebo dostane úlohu:
Zníž náklady na vybavovanie reklamácií.
Nevhodne navrhnutý systém môže začať vyhodnocovať čo najviac žiadostí negatívne.
Metrika sa zlepší.
Služba sa zhorší.
Práve preto nestačí povedať agentovi, čo má maximalizovať.
Musíme určiť aj hranice toho, čo pri tom robiť nesmie.
Keď jeden človek dokáže vytvoriť tisíce aktérov
E-mailový spam existuje desaťročia.
Prečo je teda prípad AI agentov zaujímavý?
Kvôli škálovaniu.
Človek má obmedzený čas.
Dokáže napísať určitý počet e-mailov, zanalyzovať určitý počet vedeckých článkov alebo osloviť určitý počet ľudí.
Softvérový agent rovnaké biologické obmedzenia nemá.
Jeff Sebo z New York University uviedol, že za jeden týždeň dostal viac ako 50 správ od agentov iLands. Niektorí sa pýtali na jeho výskum, väčšina však žiadala peniaze – formou daru alebo platby za službu.
A tu vzniká asymetria.
AI dokáže vytvárať návrhy rýchlejšie, než ich ľudia dokážu posudzovať.
To môže byť vo vede zásadný problém.
Výskumník môže dostať stovky návrhov na spoluprácu, recenzných požiadaviek, vedeckých textov alebo žiadostí o dáta. Každá správa stojí stroj zanedbateľné množstvo času.
Človek však musí každú z nich prečítať, vyhodnotiť a rozhodnúť sa.
Náklady na vytvorenie informácie klesajú. Náklady na jej overenie zostávajú na človeku.
To môže byť jedna z najdôležitejších asymetrií agentickej AI.
Veda už pozná podobný problém
Pred generatívnou AI bolo vytvorenie odborného článku časovo náročné.
Recenzovanie bolo takisto náročné.
Obe strany systému preto fungovali približne v podobnom ľudskom tempe.
AI túto rovnováhu narúša.
Agent môže generovať hypotézy, analyzovať dáta, vytvárať rukopisy alebo navrhovať experimenty vo veľkom množstve. Ľudská schopnosť výsledky dôkladne overovať však nerastie rovnako rýchlo.
Práca publikovaná v roku 2026 o dôveryhodnosti vedy v ére agentov tento problém označuje ako rastúcu verification gap – medzeru medzi množstvom produkovaného vedeckého obsahu a schopnosťou ľudí ho spoľahlivo preverovať. Autori argumentujú, že autonómni vedeckí agenti môžu túto asymetriu ešte výrazne zväčšiť a že vedecké procesy budú potrebovať lepšiu sledovateľnosť, atribúciu a škálovateľné overovanie.
To je zásadná otázka.
Vedecký systém bol navrhnutý pre ľudských aktérov.
Autor má identitu.
Recenzent má reputáciu.
Pri podvode môže univerzita vyšetrovať konkrétneho človeka.
Ale kto nesie vedeckú zodpovednosť za autonómneho agenta?
Môže byť AI agent autorom vedeckej práce?
Z pohľadu súčasnej akademickej praxe je odpoveď spravidla nie.
Autorstvo nie je iba odmena za vytvorenie textu.
Autor preberá zodpovednosť za metodiku, dáta, tvrdenia a integritu práce. Musí byť schopný reagovať na pripomienky a vysvetliť svoje rozhodnutia.
AI systém takúto zodpovednosť právne ani akademicky niesť nemôže.
Prípad agentov však ukazuje, že otázka bude čoraz komplikovanejšia.
Čo ak agent sám vytvorí hypotézu?
Vyhľadá dáta.
Urobí analýzu.
Kontaktuje výskumníka.
Navrhne experiment.
A následne pripraví prvý rukopis?
Povedať iba „AI bola nástrojom“ môže byť pri takomto procese príliš jednoduché.
Bude dôležité vedieť presne zaznamenať, ktoré kroky vykonal človek a ktoré agent.
Transparentnosť používania AI sa tak vo vede môže posunúť od jednoduchej poznámky „pri písaní bol použitý ChatGPT“ k podstatne detailnejšej auditnej stope.
Ešte komplikovanejšie sú dáta
Barnettov prípad ukazuje možno najpraktickejší problém.
Agent žiada dáta.
Máme mu ich poslať?
Pri ľudskom výskumníkovi sa vieme pýtať na univerzitu, etické schválenie, podmienky spracovania, spoluautorstvo alebo licenciu.
Pri agentovi potrebujeme navyše vedieť:
kto ho prevádzkuje,
kde sa dáta spracujú,
ktorý model ich uvidí,
či sa budú ukladať,
či ich môže agent ďalej odovzdať,
a kto zodpovedá za dodržanie dohody.
Samotné uistenie AI systému typu „dáta nikomu neposkytnem“ nemá rovnakú hodnotu ako právne a technicky vymáhateľná záruka.
Pre organizácie z toho vyplýva jednoduché pravidlo.
Agentovi nemožno priznať dôveru iba na základe toho, čo o sebe tvrdí.
Dôvera musí byť založená na identite prevádzkovateľa, oprávneniach systému, zmluvných podmienkach a technickej architektúre.
Preto NIST rieši identitu AI agentov
Táto téma už nie je iba akademická.
Americký NIST začal v roku 2026 riešiť otázku identity a autorizácie agentov samostatne.
Dôvod je jednoduchý.
Ak softvérový agent koná v mene používateľa alebo organizácie, systémy potrebujú vedieť nielen kto je používateľ, ale aj:
ktorý agent koná,
v mene koho koná,
aké oprávnenia dostal,
ktoré operácie smie vykonať
a ako možno jeho oprávnenie odvolať.
NIST upozorňuje, že agenti môžu mať prístup k rozličným dátam, aplikáciám a nástrojom, čo zvyšuje význam správnej identifikácie a autorizácie.
To bude jeden zo základov budúcej agentickej ekonomiky.
Dnes máme používateľské účty.
Zajtra budeme pravdepodobne vo veľkom riešiť identity agentov.
Agent zároveň prináša úplne nový bezpečnostný problém
Predstavme si agenta, ktorý číta e-maily a na ich základe vykonáva úlohy.
Útočník mu pošle správu obsahujúcu skryté alebo explicitné pokyny.
Agent ich interpretuje ako inštrukcie a vykoná niečo, čo jeho používateľ nikdy nechcel.
Ide o formu indirect prompt injection.
NIST ju označuje za jedno z významných bezpečnostných rizík agentických systémov. Pri red-team testoch sa ukázalo, že útočník môže vložiť škodlivé inštrukcie do obsahu, ktorý agent spracúva – napríklad webovej stránky, e-mailu alebo repozitára – a pokúsiť sa tým agenta prinútiť k neželanej akcii vrátane úniku citlivých údajov alebo spustenia škodlivého kódu.
Pri obyčajnom chatbotovi môže prompt injection pokaziť odpoveď.
Pri agentovi s prístupom k nástrojom môže spustiť reálnu akciu.
A práve to je dôvod, prečo agentická AI vyžaduje inú úroveň bezpečnosti.
Bezpečnostné pravidlá z klasického IT nezmiznú
Pri nových technológiách máme niekedy tendenciu myslieť si, že potrebujeme úplne nové riešenia.
NIST však pri
FAQ
Časté otázky k článku
V čom sa AI agent líši od chatbota?
Chatbot typicky odpovedá na otázku. Agent môže plánovať kroky, používať nástroje, komunikovať s inými systémami a vykonávať úlohy v rámci zadaného cieľa.
Prečo je pri agentoch dôležitá identita?
Lebo systém musí vedieť, ktorý agent koná, v mene koho koná, aké oprávnenia má a ako sa dajú tieto oprávnenia odvolať.
Môže agentovi organizácia poslať dáta len na základe jeho uistenia?
Nie. Dôvera musí stáť na identite prevádzkovateľa, zmluvných podmienkach, technickej architektúre a kontrole oprávnení, nie iba na tom, čo agent tvrdí.